
امنیت سایبری؛ ضرورتی برای حفاظت از اطلاعات بیماران و تداوم خدمات درمانی در بیمارستان شهید هاشمینژاد
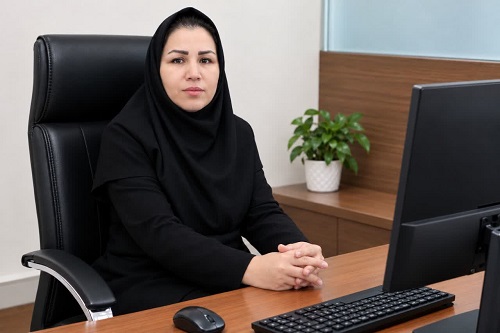
مسئول واحد فناوری اطلاعات بیمارستان شهید هاشمینژاد با تأکید بر اهمیت صیانت از اطلاعات پزشکی و زیرساختهای دیجیتال مراکز درمانی گفت: افزایش آگاهی کارکنان و رعایت اصول امنیت سایبری، نقش مهمی در پیشگیری از تهدیدات سایبری، حفاظت از محرمانگی اطلاعات بیماران و حفظ پایداری سامانههای بیمارستانی دارد.
راضیه صاحبی، مسئول واحد فناوری اطلاعات بیمارستان شهید هاشمینژاد، در گفتوگو با وبدا، همزمان با هفته پدافند غیرعامل، اظهار کرد: با گسترش استفاده از سامانههای الکترونیکی و تجهیزات رایانهای در مراکز درمانی، توجه به امنیت سایبری و حفاظت از اطلاعات بیماران به یکی از الزامات مهم صیانت از زیرساختهای فناوری اطلاعات تبدیل شده است.
وی افزود: تهدیدات سایبری، از جمله ویروسها و بدافزارها، ایمیلها و پیامهای جعلی، سرقت رمزهای عبور، حملات باجافزاری و دسترسی غیرمجاز به اطلاعات، میتوانند امنیت اطلاعات بیمارستان را به خطر بیندازند. همچنین بروز اختلال در سامانههای اطلاعاتی ممکن است روند ارائه خدمات درمانی را تحت تأثیر قرار دهد.
صاحبی با تأکید بر ضرورت رعایت اصول امنیت سایبری از سوی تمامی کارکنان بیان کرد: استفاده از رمزهای عبور قوی و منحصربهفرد، بهروزرسانی نرمافزارها و آنتیویروسها مطابق دستورالعملهای واحد فناوری اطلاعات، خودداری از اتصال فلشمموری و حافظههای جانبی ناشناس، باز نکردن لینکها و فایلهای مشکوک و پرهیز از نصب نرمافزارهای غیرمجاز، از مهمترین اقدامات پیشگیرانه در این زمینه است.
وی حفاظت از اطلاعات بیماران را از مسئولیتهای مهم کارکنان دانست و خاطرنشان کرد: اطلاعات پزشکی و پروندههای بیماران باید صرفاً در اختیار افراد مجاز قرار گیرد و از ارسال اطلاعات محرمانه از طریق ایمیلهای شخصی یا پیامرسانهای تأییدنشده خودداری شود. همچنین کارکنان باید هنگام ترک میز کار، رایانه خود را قفل کنند و نام کاربری و رمز عبور خود را در اختیار دیگران قرار ندهند.
مسئول واحد فناوری اطلاعات بیمارستان شهید هاشمینژاد، شناسایی و گزارش سریع تهدیدات احتمالی را نیز ضروری دانست و تصریح کرد: در صورت مشاهده رفتار غیرعادی رایانه، دریافت پیامهای مشکوک، بروز هشدارهای امنیتی یا احتمال افشای اطلاعات، کارکنان باید در اسرع وقت موضوع را به واحد فناوری اطلاعات اطلاع دهند و از انجام اقدامات خودسرانه خودداری کنند.
صاحبی در پایان تأکید کرد: امنیت سایبری تنها بر عهده واحد فناوری اطلاعات نیست، بلکه همکاری و مسئولیتپذیری تمامی کارکنان در رعایت دستورالعملهای امنیتی، نقش مهمی در حفاظت از اطلاعات بیماران، صیانت از زیرساختهای بیمارستان و تداوم ارائه خدمات درمانی دارد. ازاینرو، افزایش آگاهی و رعایت نکات ساده امنیتی باید بهعنوان بخشی از فرهنگ سازمانی در محیطهای درمانی مورد توجه قرار گیرد.

درج نظر